Quando a fraude se disfarça de segurança, o maior risco não está apenas na tecnologia, mas na capacidade dos criminosos de explorar nossos hábitos, nossa pressa e nossa confiança.
Vivemos em uma época em que praticamente tudo passa pela tela de um computador ou de um celular. Compramos, trabalhamos, estudamos, pagamos contas, conversamos e compartilhamos informações em ambientes digitais. A internet tornou-se uma extensão da nossa vida cotidiana. Entretanto, quanto mais dependemos dela, mais expostos ficamos a ameaças que nem sempre conseguimos reconhecer.
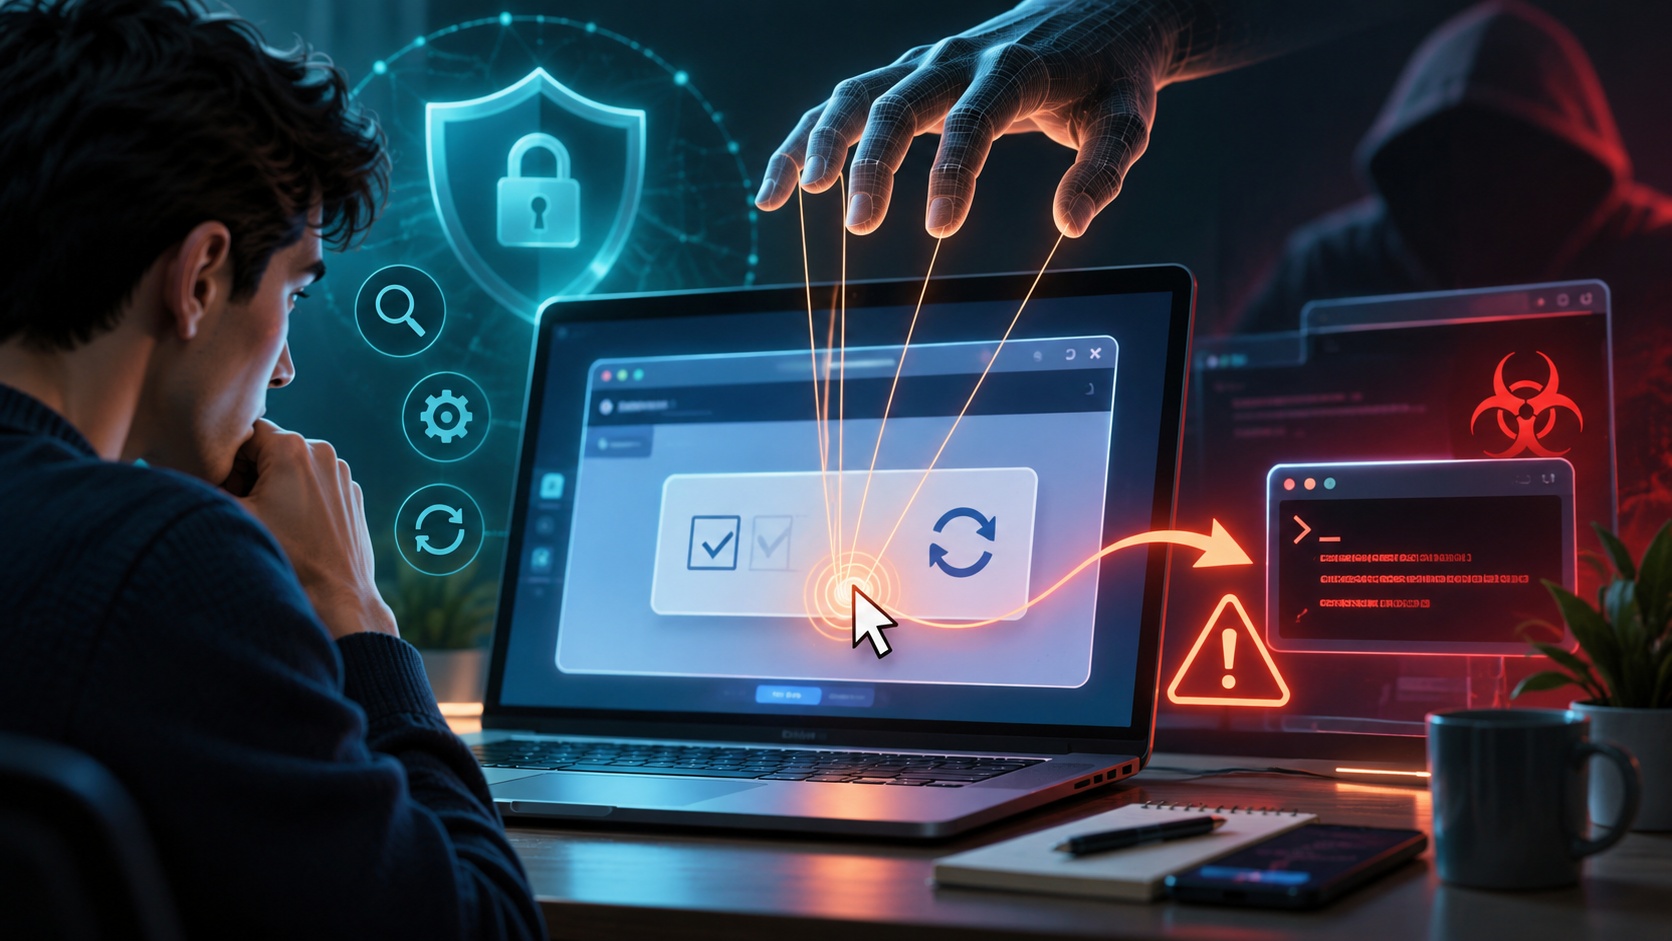
Um exemplo preocupante é o golpe conhecido como ClickFix, que utiliza falsas páginas de verificação humana para induzir usuários a executar comandos maliciosos nos próprios computadores. A fraude é engenhosa porque não se apresenta como uma ameaça evidente. Ao contrário: veste a aparência de um procedimento de segurança conhecido, daqueles que encontramos diariamente ao acessar diferentes sites.
É justamente aí que reside sua perversidade. O criminoso não precisa, necessariamente, convencer a vítima de que está diante de uma oportunidade extraordinária ou de uma mensagem irresistível. Basta reproduzir algo familiar, transmitir uma sensação de normalidade e fazer com que a pessoa cumpra determinadas instruções sem questioná-las.
O episódio revela uma característica cada vez mais presente nos crimes digitais: a exploração do comportamento humano como parte da estratégia de ataque.
Estamos acostumados a clicar em botões, aceitar permissões, confirmar identidades e seguir orientações apresentadas pelas páginas que visitamos. Fazemos isso tantas vezes que, muitas vezes, deixamos de avaliar o significado de cada ação. A pressa substitui a prudência, e a familiaridade acaba sendo confundida com segurança.
Mas até que ponto sabemos realmente o que estamos autorizando quando seguimos uma instrução na internet?
A pergunta merece atenção. Afinal, uma página que imita um teste Captcha pode parecer inofensiva, mas, quando solicita que o usuário abra ferramentas do sistema, cole códigos desconhecidos ou execute comandos no computador, deixa de representar um procedimento normal de verificação. Nesse momento, o sinal de alerta deveria ser imediato.
O problema é que a educação digital ainda não acompanha a velocidade com que as ameaças se transformam. Muitas pessoas sabem reconhecer mensagens fraudulentas, ofertas suspeitas e pedidos de dinheiro, mas não necessariamente compreendem como funcionam os mecanismos utilizados para infectar um equipamento ou comprometer informações pessoais.
Não basta, portanto, recomendar que as pessoas tenham cuidado. É necessário oferecer informação acessível, orientação permanente e conhecimento que permita identificar os riscos antes que o prejuízo aconteça.
Também é preciso discutir a responsabilidade das plataformas digitais. Sites, serviços e empresas que operam na internet devem investir continuamente em mecanismos de proteção, identificação de páginas fraudulentas e comunicação clara com seus usuários. A segurança não pode ser tratada como um detalhe técnico ou uma responsabilidade transferida exclusivamente para quem navega.
É verdade que nenhuma ferramenta de proteção oferece garantia absoluta. Ainda assim, empresas de tecnologia precisam assumir seu papel na construção de ambientes digitais mais confiáveis, enquanto instituições públicas, escolas e organizações devem ampliar as iniciativas de educação para a segurança cibernética.
Outro aspecto preocupante é o impacto que esses ataques podem produzir. Uma infecção por malware não representa apenas um problema no funcionamento de um computador. Pode significar exposição de senhas, invasão de contas, acesso indevido a documentos, prejuízos financeiros e comprometimento da privacidade. Em determinadas circunstâncias, os efeitos ultrapassam o ambiente virtual e atingem diretamente a vida pessoal e profissional da vítima.
Por isso, a prevenção precisa fazer parte da rotina. Desconfiar de instruções inesperadas, não executar códigos desconhecidos, manter os sistemas atualizados e utilizar ferramentas de proteção são atitudes fundamentais. Uma regra simples merece ser lembrada: nenhum site deve convencer o usuário a executar comandos desconhecidos no próprio computador sob o pretexto de provar que ele é humano.
O avanço da tecnologia trouxe facilidades extraordinárias, mas também ampliou as possibilidades de manipulação e fraude. Os criminosos aprenderam que, muitas vezes, o caminho mais eficiente para invadir um sistema não é enfrentar suas barreiras tecnológicas, mas convencer alguém a abrir a porta.
Essa talvez seja a principal lição deixada pelo golpe ClickFix: a segurança digital não depende apenas de antivírus, senhas complexas ou sistemas sofisticados. Depende, sobretudo, de informação, consciência e capacidade de questionar aquilo que parece habitual.
Na sociedade conectada, confiar é necessário, mas confiar sem verificar pode custar caro. Afinal, quando a fraude aprende a imitar a segurança, desconfiar deixa de ser exagero e passa a ser uma forma de proteção.
Palmarí H. de Lucena